Actualité · Cybersécurité
Loi NIS2 en France : le retard qui ne change rien à vos obligations cyber
La directive européenne NIS2 devait renforcer la cybersécurité de 18 secteurs critiques, dont la santé, et elle aurait dû être transposée en droit français depuis le 17 octobre 2024. Au 17 septembre 2026, cette loi n'existe toujours pas : la Commission européenne a même saisi la Cour de justice de l'Union européenne contre la France le 8 juillet 2026. Beaucoup d'établissements de santé et médico-sociaux en concluent, à tort, qu'ils peuvent attendre pour se mettre en conformité. C'est l'inverse : une autre obligation de signalement des incidents cyber graves, elle, est déjà en vigueur depuis 2016 pour la santé et 2022 pour le médico-social, sans aucun seuil de taille, et ne dépend en rien du sort de cette loi.
Envie de voir comment OxcaSanté vous aide à formaliser et à tracer votre circuit de signalement d'incident ? Une démo de 20 minutes suffit.
Réserver une démoNIS2 : une directive européenne pour 18 secteurs critiques
La directive (UE) 2022/2555, dite NIS2, fixe des standards de cybersécurité renforcés pour les entités opérant dans 18 secteurs jugés critiques par l'Union européenne, dont la santé, l'énergie, les transports et le secteur public[1]. Les États membres avaient jusqu'au 17 octobre 2024 pour la transposer dans leur droit national[1].
En France, le véhicule législatif retenu est le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit "loi Résilience", qui transpose simultanément trois textes européens : NIS2, la directive REC sur la résilience des entités critiques, et le règlement DORA pour le secteur financier.
Le retard français et la saisine de la Cour de justice de l'UE
La France fait partie des États qui n'ont pas notifié la transposition complète de NIS2 dans les délais. La Commission européenne a adressé une mise en demeure le 28 novembre 2024, puis un avis motivé le 7 mai 2025[2]. Faute de transposition complète, elle a décidé de saisir la Cour de justice de l'Union européenne le 8 juillet 2026 contre la France, l'Irlande, l'Espagne et les Pays-Bas, avec une demande de sanctions financières : une somme forfaitaire assortie d'une astreinte journalière jusqu'à la notification complète[2].
Le retard n'est pas un simple aléa de calendrier parlementaire : selon la presse spécialisée, l'examen du texte, initialement espéré en juillet 2026, a été reporté par la ministre déléguée chargée de l'intelligence artificielle et du numérique, qui a exprimé l'espoir qu'il puisse se tenir en septembre 2026, notamment en raison d'un désaccord parlementaire sur un amendement relatif au chiffrement (article 16 bis)[3] (source spécialisée non officielle, degré de confiance élevé : relaie une déclaration publique de la ministre, recoupée par plusieurs médias professionnels de la cybersécurité).
La frise : un an de blocage à l'Assemblée nationale
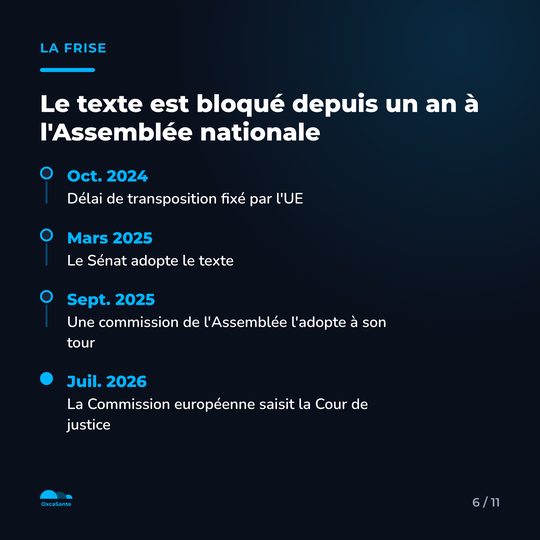
Le dossier législatif officiel de l'Assemblée nationale permet de reconstituer la chronologie exacte : dépôt au Sénat le 15 octobre 2024, adoption par le Sénat le 12 mars 2025, puis adoption par la commission spéciale de l'Assemblée nationale le 10 septembre 2025[4]. Depuis cette date, le texte n'a jamais été réinscrit à l'ordre du jour de la séance publique.
Concrètement, la loi qui doit créer les statuts "entité essentielle" et "entité importante" de NIS2, et les obligations qui s'y attachent, reste à ce jour un texte de commission, pas une loi promulguée.
Frise construite à partir du dossier législatif officiel de l'Assemblée nationale et du communiqué de la Commission européenne cités en sources.
Conséquence n°1 : aucun nouveau seuil ne s'applique aujourd'hui
NIS2 distingue deux catégories d'entités selon leur taille : les "entités essentielles" (grandes structures, à partir de 250 salariés ou plus de 50 millions d'euros de chiffre d'affaires) et les "entités importantes" (structures de taille moyenne, à partir de 50 salariés ou plus de 10 millions d'euros). Ces deux statuts, et les obligations qui leur sont propres, n'existent en droit français que si la loi de transposition est votée et ses décrets d'application publiés.
Résultat : au 17 septembre 2026, aucun établissement français ne peut être formellement qualifié d'"entité essentielle" ou d'"entité importante" au sens de cette loi, tout simplement parce qu'elle n'existe pas encore.
Conséquence n°2 : une autre obligation, elle, est déjà en vigueur
C'est le point le plus important, et le plus souvent ignoré : l'obligation de signaler un incident grave ou significatif de sécurité informatique ne dépend d'aucune loi NIS2. Elle existe déjà, sans aucun seuil de taille dans les textes, pour tout établissement de santé depuis le décret n°2016-1214 du 12 septembre 2016, et pour tout établissement médico-social depuis le décret n°2022-715 du 27 avril 2022[5]. Le fondement légal en est l'article L.1111-8-2 du code de la santé publique.
Concrètement, tout établissement doit déclarer sans délai un tel incident sur le portail de signalement des événements sanitaires indésirables, motif "incident de sécurité des systèmes d'information", et peut être accompagné par le CERT Santé, la cellule d'appui de l'Agence du Numérique en Santé dédiée aux incidents cyber du secteur[5].
Un circuit de signalement d'incident et une procédure de continuité formalisée n'ont de valeur que documentés et tenus à jour. OxcaSanté permet de classer ces procédures dans sa bibliothèque qualité, avec circuit de validation et date de validité, et de déclarer un incident informatique comme un événement indésirable à analyser au même titre qu'un autre. Précision importante : OxcaSanté n'est ni un outil de cybersécurité technique, ni un hébergeur de données de santé au sens réglementaire ; c'est un outil de pilotage qualité qui vous aide à formaliser et tracer ce que ces obligations exigent.
Le vrai risque à court terme
Le risque immédiat pour un établissement n'est donc pas de "ne pas être prêt pour NIS2", puisque cette échéance elle-même reste incertaine. C'est de ne pas déclarer un incident déjà couvert par une obligation en vigueur depuis 2016, ou de ne pas avoir formalisé la procédure de continuité que la certification HAS version 2025 attend des établissements de santé engagés dans cette démarche (critère 3.6-02, maîtrise des risques de sécurité numérique).
Autrement dit : se mettre en conformité avec les obligations déjà applicables ne dépend d'aucun calendrier parlementaire, et ne devrait pas être repoussé au motif que "la vraie loi n'est pas encore là".
À retenir
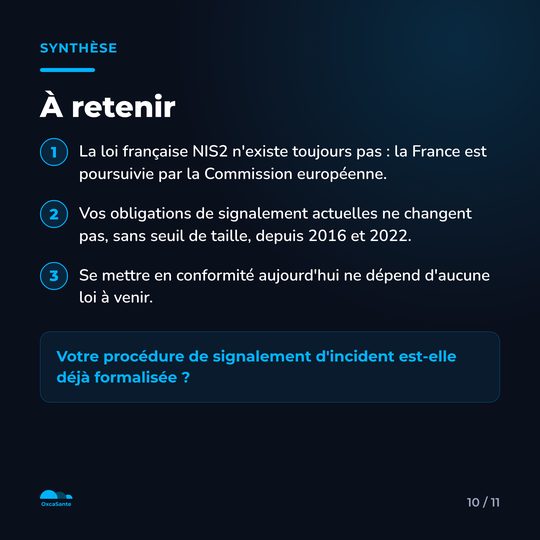
- 1. La loi française transposant NIS2 n'existe toujours pas au 17 septembre 2026 : la France est poursuivie par la Commission européenne devant la Cour de justice de l'UE.
- 2. Vos obligations de signalement d'incident cyber grave ne changent pas : elles s'appliquent sans seuil de taille depuis 2016 (santé) et 2022 (médico-social).
- 3. Se mettre en conformité aujourd'hui ne dépend d'aucune loi à venir : le circuit de signalement et la procédure de continuité peuvent, et doivent, être formalisés dès maintenant.
Questions fréquentes
La loi française transposant NIS2 est-elle entrée en vigueur ?
Non, pas au 17 septembre 2026. Le Sénat a adopté le texte en mars 2025 et une commission spéciale de l'Assemblée nationale l'a adopté à son tour en septembre 2025, mais il n'a jamais été inscrit à l'ordre du jour de l'hémicycle depuis. La ministre chargée du numérique a exprimé l'espoir d'un examen en septembre 2026, sans date fixée à ce jour.
Pourquoi la Commission européenne a-t-elle saisi la Cour de justice de l'UE contre la France ?
Parce que la France n'a pas notifié la transposition complète de la directive NIS2 dans le délai fixé au 17 octobre 2024. Après une mise en demeure le 28 novembre 2024 et un avis motivé le 7 mai 2025, la Commission a saisi la Cour de justice de l'UE le 8 juillet 2026 contre la France, ainsi que l'Irlande, l'Espagne et les Pays-Bas, avec une demande de sanctions financières.
Sans loi NIS2, mon établissement de santé a-t-il une obligation de cybersécurité aujourd'hui ?
Oui. L'obligation de signaler un incident grave ou significatif de sécurité informatique, prévue par le code de la santé publique, s'applique déjà aux établissements de santé depuis 2016 et aux établissements médico-sociaux depuis 2022, sans aucun seuil de taille. Cette obligation ne dépend pas de NIS2 et reste pleinement en vigueur, loi votée ou non.
Les catégories « entité essentielle » et « entité importante » de NIS2 s'appliquent-elles déjà ?
Non, pas tant que la loi française n'est pas votée. Ces deux statuts, et les seuils de taille qui leur sont associés (autour de 50 salariés), sont créés par le texte de transposition. Sans loi promulguée, aucun de ces statuts n'est aujourd'hui opposable à un établissement français.
Faut-il attendre la loi NIS2 pour se mettre en conformité cyber ?
Non. Les obligations déjà en vigueur (signalement au CERT Santé, critères cyber de la certification HAS pour les établissements de santé) existent indépendamment du sort de la loi NIS2. Attendre un texte dont la date d'entrée en vigueur reste incertaine revient à retarder une mise en conformité déjà exigible.
Formalisez votre procédure sans attendre une loi encore bloquée
Une démo de 20 minutes suffit pour voir comment OxcaSanté vous aide à documenter votre circuit de signalement d'incident et à en tracer chaque étape.
Réserver une démoArticles connexes
- Cybersécurité en établissement de santé : le guide complet de vos obligations
- Sanction CNIL de 500 000 € : ce que ça change pour votre établissement
- RGPD et données de santé : vos obligations
Sources
- [1] Commission européenne, Direction générale CONNECT · Commission refers Ireland, Spain, France and the Netherlands to the Court of Justice for failing to transpose the rules on cybersecurity, communiqué du 8 juillet 2026 (officiel)
- [2] Commission européenne · même communiqué, détail des étapes de la procédure d'infraction (mise en demeure du 28 novembre 2024, avis motivé du 7 mai 2025, saisine de la CJUE le 8 juillet 2026) (officiel)
- [3] INCYBER NEWS · Transposition de NIS2 : l'examen à l'Assemblée nationale reporté, au plus tôt en septembre 2026, 10 juillet 2026 (média spécialisé cybersécurité, non officiel, degré de confiance élevé : relaie une déclaration publique de la ministre déléguée au numérique)
- [4] Assemblée nationale · Dossier législatif du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, 17e législature (officiel)
- [5] Légifrance · Articles D.1111-16-2 à D.1111-16-4 du code de la santé publique et décret n°2022-715 du 27 avril 2022 (officiel)
Note méthodologique : le rapport 2026 de la Cour des comptes sur la sous-déclaration des événements indésirables graves, initialement envisagé comme sujet de cet article, n'a pas pu être consulté (domaine ccomptes.fr inaccessible depuis cet environnement au moment de la rédaction, y compris via une tentative d'archive), et le sujet finalement retenu, la transposition de NIS2, n'a donc aucun lien avec ce rapport. Le communiqué de la Commission européenne cité en source 1 et [2] a en revanche été lu intégralement en page officielle.